ChatGPT-də paylaşılan keçidlə şəxsi söhbətlərə giriş boşluğu aradan qaldırılıb
“Parameter” tədqiqatçıları paylaşılan ChatGPT keçidi vasitəsilə istifadəçinin şəxsi söhbətlərinə daxil olmağa imkan verən boşluq aşkarlayıblar. “OpenAI” problemi aradan qaldırıb.
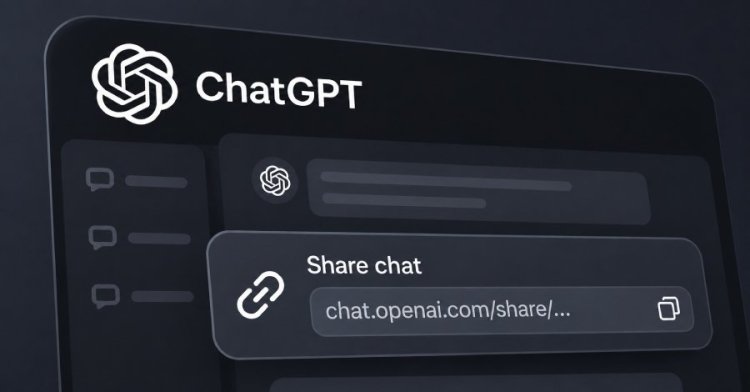

“OpenAI” oktyabrın 26-dək ChatGPT-də paylaşılan keçid vasitəsilə istifadəçilərin şəxsi söhbətlərinə girişə imkan verən təhlükəsizlik boşluğunu aradan qaldırıb. Bu barədə BusinessTime “The Hacker News”a istinadən xəbər verir.
Boşluğu “Parameter” təhlükəsizlik şirkətinin tədqiqatçıları aşkarlayıblar. Onlar problemi oktyabrın 18-də “OpenAI”ın səhv aşkarlanmasına görə mükafat proqramı vasitəsilə bildiriblər. Şirkət səkkiz gün sonra boşluğu aradan qaldırıb və ona ən ciddi P1 dərəcəsini verib.
Tədqiqatçılar göstəriblər ki, zərərli paylaşılan söhbət keçidini açan və hesabına daxil olmuş istifadəçinin sessiyasında kənar kod işlədilə bilərdi. Sınaq zamanı bu kod şəxsi söhbəti açaraq onun kiçik bir hissəsini tədqiqatçıların nəzarətindəki serverə göndərib. Hücumun sonrakı variantında yalnız keçidi açmaq kifayət edirdi.
Boşluq söhbətdəki interaktiv qrafikin yüklədiyi “MathLive” kitabxanasının göndərəni yoxlamadan mesaj qəbul etməsi ilə bağlı olub. Bu, qorunan önizləmə sahəsindən əsas səhifəyə HTML kodu ötürməyə imkan verib.
Sınaq ayrı-ayrı hesablar arasında aparılıb və “Parameter” boşluqdan real istifadə hallarını bildirməyib. Düzəliş “OpenAI” tərəfindən tətbiq olunduğundan istifadəçilərin əlavə tədbir görməsinə ehtiyac yoxdur. Şirkət bildirişə görə ümumilikdə 5 min ABŞ dolları ödəyib.