VOLTA virusu oğurlanmış məlumatları maliyyə dəyərinə görə sıralayır
Tədqiqatçılar Windows üçün VOLTA adlı yeni məlumat oğurlayan zərərli proqram aşkarlayıblar. Proqram qurbanların məlumatlarını təhlil etmək və dəyərləndirmək üçün süni intellekt modellərindən istifadə edir.
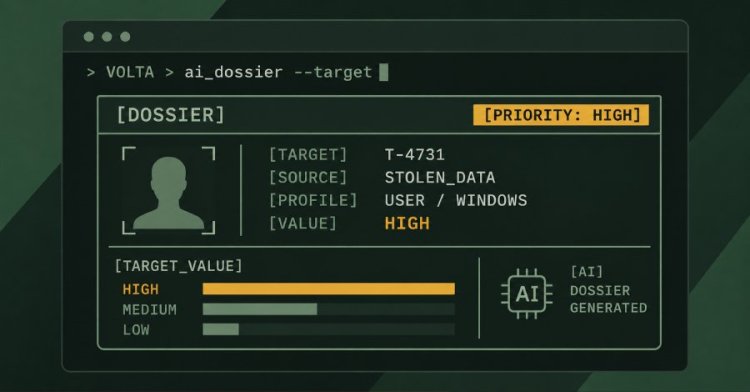

Kibertəhlükəsizlik tədqiqatçıları Windows üçün oğurladığı məlumatları maliyyə dəyərinə görə sıralayan VOLTA-AUTODOXER adlı yeni zərərli proqram aşkarlayıblar. Bu barədə BusinessTime "The Hacker News"a istinadən xəbər verir.
"Cisco Talos"un tədqiqatçısı Rayan Fettermanın sözlərinə görə, VOLTA qurbanın coğrafi mövqeyi, ev ünvanı, işəgötürəni, ehtimal edilən doğum ili və bank kartının son dörd rəqəmi daxil olmaqla məlumatlar toplayır. Proqram həmçinin "Slack" iş məkanları, sənədlərin müəlliflik məlumatları və "iPhone" ehtiyat nüsxələrinin mövcudluğu barədə göstəriciləri nəzərdən keçirir.
Zərərli proqram ev ünvanını dəqiqləşdirmək üçün oğurlanmış sessiya girişindən istifadə edərək qurbanın "Gmail" hesabında alış qəbzlərini axtarır. Toplanan məlumatlar "OpenRouter" vasitəsilə süni intellekt sisteminə ötürülür. Əsas model kimi "Anthropic"in "Claude Opus 4.6" modelindən istifadə edilir; bu model cavab vermədikdə sorğu "Moonshot AI"ın "Kimi K2" və ya "Google"ın "Gemini 2.5 Flash" modelinə yönləndirilir.
Süni intellektə verilən 240 sözlük təlimat əsasında qurbanın aktivləri pul əldə etmək imkanına görə aşağı, orta və yüksək səviyyələr üzrə sıralanır. Hesabatda qurbanın təhlükəsizlik vəziyyəti və parollardan istifadə qaydaları da qiymətləndirilir. Oğurlanmış məlumatlar və təhlilin nəticələri "Telegram" vasitəsilə ötürülür.
"Cisco Talos" daha əvvəl NIK C2 adlı digər süni intellekt imkanlı sistemi də araşdırıb. Windows üçün nəzərdə tutulan və 52-dən çox əmri dəstəkləyən bu alət qurbanın sistemindən məlumat toplamaqla yanaşı, təhlilin xərcini qurbanın hesabına yönəltmək üçün onun "OpenAI" API açarından istifadə edə bilir.