Yaponiyanın "iStyle" şirkətində 3 milyon üzvün məlumatları sızıb
"@cosme" platformasında üzvlərin şəxsi məlumatlarına icazəsiz giriş qeydə alınıb. Şirkətin məlumatına görə, şifrələr və bank kartı məlumatları sızanlar arasında deyil.

Yaponiyanın "iStyle" şirkəti oktyabrın 28-də "@cosme" gözəllik platformasına icazəsiz girişi təsdiqləyib və təxminən 3 milyon üzvün məlumatlarının sızdığını açıqlayıb. Bu barədə BusinessTime "Finance.biggo.com"a istinadən xəbər verir.
Sızan məlumatlara "@cosme Common ID" sistemində qeydiyyatdan keçmiş üzvlərin adları, ünvanları, telefon nömrələri, elektron poçt ünvanları, cinsi və doğum tarixləri daxildir. Dəri və saç tipi barədə məlumatlar da ələ keçirilib. Şirkət bildirib ki, giriş şifrələri və kredit kartı məlumatları sızmayıb.
Hesabını bağlasa da, icazəsiz giriş zamanı məlumatları sistemdə qalan keçmiş üzvlərin də hadisədən təsirləndiyi ehtimal olunur. Noyabrın 2-nə olan məlumata görə, şəxsi məlumatlardan sui-istifadə və ya bununla bağlı əlavə zərər təsdiqlənməyib.
Şirkət hadisə barədə Yaponiyanın Şəxsi Məlumatların Mühafizəsi Komissiyasına hesabat təqdim edib. Səbəblər və təsirin miqyası təhlükəsizlik şirkəti ilə birlikdə araşdırılır. Təsirlənən şəxslərə mövcud əlaqə məlumatları vasitəsilə fərdi bildirişlər göndərilir. İstifadəçilərə sızmış məlumatlardan yararlanaraq başqasının adından edilə biləcək müraciətlərə qarşı diqqətli olmaq tövsiyə olunub.
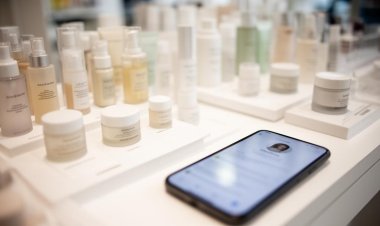
"@cosme" istifadəçilərin kosmetika rəylərini paylaşdığı, məhsul aldığı və mağazalara səfər üçün qeydiyyatdan keçdiyi platformadır. Üzvlərin dəri və saç tipi kimi məlumatlarından kosmetika tövsiyələri və brendlərin məhsul hazırlığı üçün istifadə edilib. Şirkət araşdırmanın nəticələrinə əsasən təkrar hadisələrin qarşısını almaq üçün tədbirlər görəcəyini bildirib.