CISA “WordPress” yenilənmələrində boşluqdan istifadəni təsdiqlədi
CISA “WordPress”in əsas proqram təminatındakı boşluğun aktiv şəkildə istismar edildiyini açıqlayıb. Federal mülki qurumlara düzəlişləri tətbiq etmək üçün 6 noyabr 2026-cı ilədək vaxt verilib.
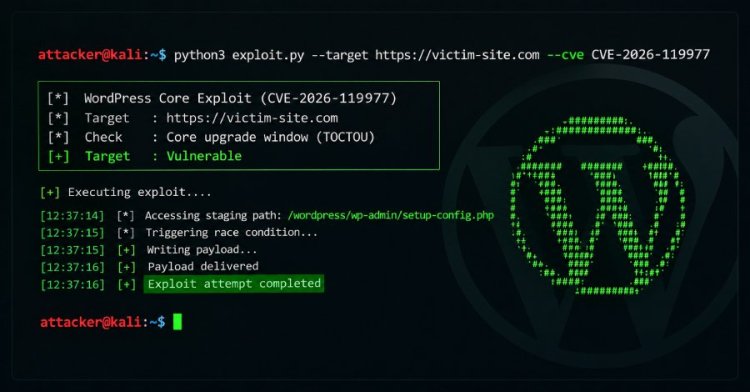

ABŞ-ın Kibertəhlükəsizlik və İnfrastruktur Təhlükəsizliyi Agentliyi (CISA) “WordPress”in əsas proqram təminatındakı boşluqdan hücumlarda istifadə edildiyini təsdiqləyərək onu aktiv istismar olunan boşluqlar kataloquna daxil edib.
Bu barədə BusinessTime “The Hacker News”a istinadən xəbər verir.
CVE-2026-119977 kimi qeydə alınan yüksək təhlükəli boşluğun CVSS balı 8,1-dir. Boşluq serverdə istənilən kodun icrasına imkan verə bilər. Agentliyin məlumatına görə, problem tam paketlə yenilənmə zamanı istifadə olunan və internetdən əlçatan olan müvəqqəti yolların əvvəlcədən təxmin edilə bilməsi ilə bağlıdır.
“Wordfence”in açıqlamasına əsasən, hücum üçün saytda hesabın olması tələb edilmir. Bununla belə, hücumçu əsas proqram təminatının tam yenilənməsi zamanı yaranan qısa vaxt aralığından istifadə etməlidir. Şirkət boşluq ictimaiyyətə açıqlanandan sonrakı ilk 21 saat ərzində “setup-config.php” quraşdırıcı faylının müvəqqəti yollarını hədəfləyən 18 500-dən çox sorğu qeydə alıb.
Materialın hazırlandığı vaxtadək son 24 saat ərzində boşluqdan istifadəyə yönəlmiş 12 632 hücumun qarşısı alınıb. “Previdian” isə 30 oktyabr 2026-cı ildə Böyük Britaniyada yerləşdiyi müəyyən edilən IP ünvanından öz tələ sensorlarına qarşı üç istismar cəhdi qeydə alıb.
Boşluq üçün düzəlişlər ötən ayın sonunda təqdim olunub. ABŞ-ın federal mülki icra hakimiyyəti qurumları düzəlişləri 6 noyabr 2026-cı ilədək tətbiq etməlidir.