İki avtomobil markasının tətbiqində standart şifrə təhlükəsizlik riski yaradıb
Tədqiqatçılar iki avtomobil markasının müştəri hesablarına giriş imkanı əldə edib. Boşluqlar barədə məlumat verildikdən təxminən iki saat sonra sistemlərdə düzəliş aparılıb.

Təhlükəsizlik tədqiqatçıları 2026-cı ilin fevralında iki avtomobil markasının mobil tətbiqlərinin giriş sistemlərində müştəri hesablarının ələ keçirilməsinə imkan verən boşluq aşkarlayıblar. Bu barədə BusinessTime "The Hacker News"a istinadən xəbər verir.
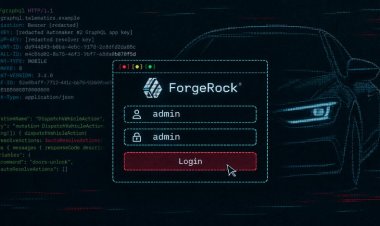
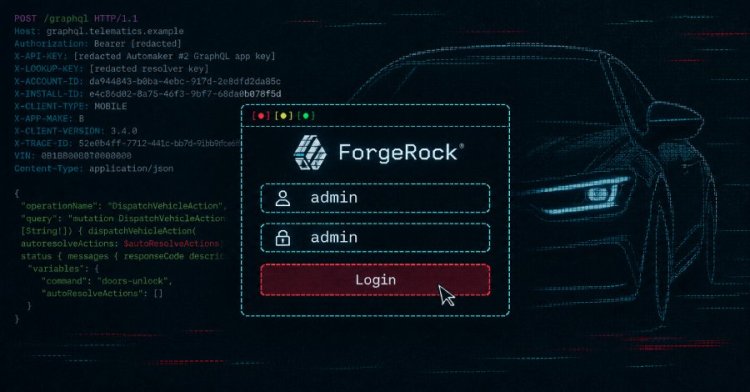
Şubham Şah və Sem Karri müəyyən ediblər ki, hər iki tətbiqin istifadə etdiyi "ForgeRock" identifikasiya platformasının serverlərində administrator paneli standart istifadəçi adı və şifrə ilə qorunur. Hər iki məlumat üçün “admin” sözündən istifadə olunub.
Panel birbaşa internetdən əlçatan olmasa da, sorğuları yoxlayan mühafizə sistemi ilə serverin ünvanı fərqli şəkildə oxuması tədqiqatçılara bu məhdudiyyəti keçməyə imkan verib. Onlar daha sonra müştəri qeydlərinin saxlandığı serverdə kod işlədərək hesabın elektron poçt ünvanını və şifrəsini dəyişə biliblər.
Tədqiqatçılar ABŞ-da tam sınağı yalnız özlərinə məxsus və ya sahiblərinin icazə verdiyi avtomobillərdə aparıblar. Sınaq zamanı avtomobilin qapıları açılıb və mühərriki işə salınıb. Problem barədə məlumat verildikdən təxminən iki saat sonra hər iki sistemdə düzəliş edilib.
Şubham Şah eyni markaların Avstraliyadakı sistemlərində başqa giriş yolu da aşkarlayıb. Tədqiqatçıların bildirdiyinə görə, iki üsul birlikdə ABŞ, Kanada və Avstraliyadakı avtomobillərə qapıları açmaq və mühərriki işə salmaq əmrləri göndərməyə imkan verirdi. Avstraliya sistemlərində düzəlişin nə vaxt aparıldığı açıqlanmayıb.